
快訊
- 川普聲稱「偉大台灣晶片公司」投資美國5000億美元 經濟部:台積電赴美投資2650億美元
- 最低工資調漲成本出爐!資方明年增逾261億元 勞部:雇主負擔「沒那麼高」
- 卓榮泰曝9月薪水還沒領 酸韓國瑜「高高在上有領薪水的院長」
- 傅崐萁狂推普發2萬「勞退基金大賺2.3兆」 卓揆驚:那可以發現金?
- 蔡英文卸任後下週首度訪美 10/7赴史丹佛大學發表演說
- 指追加預算無違法疑慮 政院:將待立院三讀後動支
- 「併大潤發」被控違規壓低供貨價!全聯挨罰2千萬告贏公平會 判決理由曝
- 8人涉殺1人!老闆幫搬屍 高雄恐怖車行「凌虐+運屍24hrs」內幕曝
- 開戰蘇花安!傅崐萁拍桌嗆「政權交給我們」 卓榮泰一句話反殺
- 把AI當軍師?川普下令活擒馬杜洛前狂問Grok數小時
- 有片/中國漁船闖東沙 海巡噴水砲90秒再人道救援
- 亞運》第4金!「台灣女兒」林郁婷5-0全勝連2屆摘金
- 「華爾街女神」母女鐵鎚殺姑還在拚無罪!「她」偽造9億本票判關5年確定
- 北市大地處粉專「連6天洗版28則」中國AI短劇 洪婉臻怒轟:爛到骨子裡
- 台灣資安威脅居全球第四、亞太首位! 微軟:AI加快速度和規模
- 亞運》清晰齒痕曝光 中國老將唐婧狠咬日本對手
- 國民黨將辦4場分區萬人聯合造勢 鄭麗文:首場辦在彰化、次場辦在新竹
- 國慶光雕10/7點亮總統府!連俞涵獻聲 11款民主紀念徽章扭蛋開鈕
- T.O.P熱戀Nana 拍攝MV結緣「連日約會全被拍」
- 稱「川習會」最大成果是「尊重、對等」 中駐美大使要美堅持反對台獨
GitLab重大漏洞遭駭客利用 資安署籲儘速更新強化防護
2026-10-02 14:17 / 作者 戴嘉芬
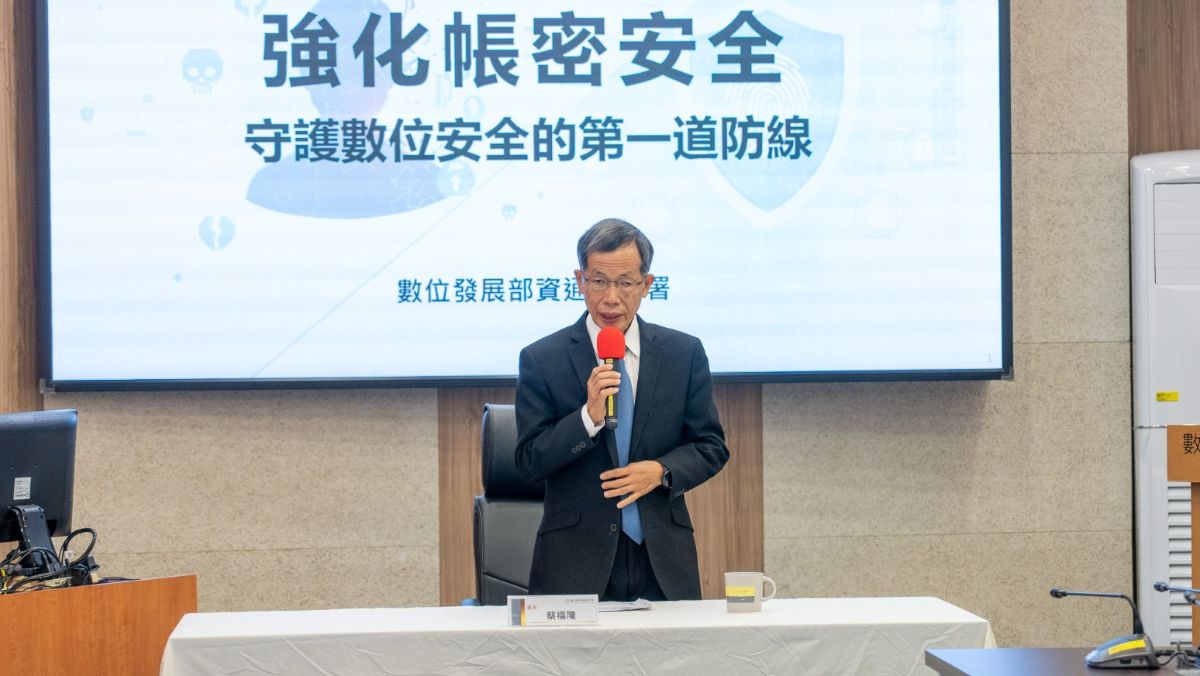
資安署呼籲使用GitLab產品的機關學校及企業儘速完成版本更新,降低遭駭風險。圖為資安署長蔡福隆
軟體開發及程式碼管理平台 GitLab 近期爆出重大資安漏洞,且已遭駭客利用。數位發展部資通安全署呼籲使用相關產品的機關、學校及企業儘速完成版本更新,降低遭駭風險。資安署今日(10/2)以新聞稿指出,GitLab 近期發布重大資安更新,修補資安風險評分達最高10分的重大漏洞CVE-2026-85706。該漏洞無須身分驗證即可遠端利用,攻擊者可能讀取 GitLab 伺服器上的任意檔案,且漏洞公開後已發現遭實際利用,並列入美國網路安全暨基礎設施安全局(CISA)已知遭利用漏洞(KEV)清單。
資安署於掌握情資後,立即透過資安警訊、國家資安資訊分享與分析中心(N-ISAC)等管道,通知各機關及大專院校進行清查及應處。由於該漏洞可能造成系統設定、存取憑證及其他敏感資料外洩,並衍生後續入侵風險,請使用相關產品之單位儘速確認受影響情形,並依原廠建議完成版本更新及漏洞修補。
資安署提醒,GitLab 常用於程式原始碼管理及軟體開發、測試與部署流程,相關系統可能存放原始碼、系統設定及存取憑證等重要資訊。除儘速完成更新外,亦應檢視系統日誌及異常存取紀錄;如發現可疑活動,應進一步確認相關帳號及憑證安全性,並採取必要應變措施。
資安署將持續掌握國內外重大漏洞及威脅情資,透過資安警訊及聯防機制協助各機關即時採取防護措施,降低資安風險。
最新more>
- 川普聲稱「偉大台灣晶片公司」投資美國5000億美元 經濟部:台積電赴美投資2650億美元
- 富邦勇士攜手台灣品牌TAIWOLF打造全新「耀靛藍」新球衣
- 「宮燈旗不夠多」傳李四川團隊怒飆公務員 蘇巧慧稱「未在現場」:不要為難基層
- 午後雨彈開炸!氣象署發布大雨特報 新竹、苗栗、台中到高屏防強降雨
- 最低工資調漲成本出爐!資方明年增逾261億元 勞部:雇主負擔「沒那麼高」
- 健康幣上線1天!18.6萬人到手300幣 大腸癌篩最高可拿「2250幣」
- 遭張淑娟批「媒體幫兇」 蘇巧慧籲「逐字逐句看錄影」:從不談論其他人私事
- 卓榮泰曝9月薪水還沒領 酸韓國瑜「高高在上有領薪水的院長」
- 傅崐萁狂推普發2萬「勞退基金大賺2.3兆」 卓揆驚:那可以發現金?
- 蔡英文卸任後下週首度訪美 10/7赴史丹佛大學發表演說
熱門more>
- 退休當董座吸金116億!「前國安會高官」二審加重判5年 兒子身故判不受理
- 高雄凶殺「1公尺長熱熔條抽死人」!遺體塞後車廂 男運屍自首畫面曝
- 桃園分署10月6日開拍 觀音5層電梯透天落入3拍搶手登場
- 政院拍板!ETF證交稅明年持續停徵10年 待立院修法三讀實施
- 高雄運屍凶殺「一夜多7共犯」 8殺1人熱熔條狂抽凌虐!取命原因曝光
- 彰化男肋骨斷14根離奇亡 3千萬遺產轉堂哥名下!躺「鈔票床」炫富
- 知名幼兒園娃娃車突起火 燒成廢鐵!車上10童一臉驚恐
- 「腦袋幾乎被撕裂」!雲霄飛車爆逾百人腦傷 22歲男搭完隔天身亡
- 拒絕坐冷板凳!C羅震撼宣布退出國家隊集訓 承諾「時機到會說明真相」
- 因2張發票入獄3年多!前北科大教授捲「吳淑珍貪污案」 再審逆轉判無罪