
快訊
- 【一文看懂】美期中選舉官方結果恐等1個月 為何這麼久?
- 【快訊】北韓朝日本海發射飛行物 或時隔4天再射彈
- 賣壓不止!台股震幅逾1200點 盤中跌逾750點、摜破4萬3 台積電跌至2265元
- 蔣萬安掃寧夏夜市擠爆?空拍影像曝光!吳崑玉酸:整個團隊被自己騙倒
- 重陽餐會致贈高粱酒涉嫌賄選 基隆蔡姓議員候選人10萬交保
- 張俊傑爆「藏夾層」10/28偷渡!涉案漁船今基隆外海遭攔 船長押返港偵訊
- 美選加大AI股賣壓!日經盤中慘摔2千點 韓股「開高走低」挫逾2%
- 涉以少報多詐領母親節活動費 4年詐4.4萬老保釣里長遭起訴
- 過年前爽拿廠商「大禮包」!桃園復興前區長收賄360萬 二審仍重判12年
- 「貓哭症」4月男嬰腦出血暴斃!父母被控虐童辯:臘腸狗咬傷 二審判決出爐
- 蔣萬安推《萬安警報》挨酸抄順報 沈伯洋諷:名字取的蠻有趣味性
- 剛擺脫性侵官司 蕭淑慎夫梁軒安酒駕違規躲警察仍遭起訴
- 期中選舉牽動美伊戰局 專家:川普恐只剩6至8週窗口期
- 共和黨先丟一席!北卡前州長率先翻盤 為民主黨奪下參議院席次
- 出口民調:美國選民不滿川普與經濟現況 兩黨均不受歡迎
- 張俊傑正濱漁港偷渡出境!爆海巡登檢沒發現 管碧玲最新回應:所有線索從海上掌握回來
- 戰備水預算編列價格貴3.4倍 顧立雄:商情調查與產能均有檢討空間
- 搶下勝利頭香!喬州民主黨籍參議員勝選連任 看好2028年角逐白宮
- 00951配息2元創高年化配息率衝破13% 11/16除息
- 選前倒戈引爆怒火 美民主黨資深眾議員傳遭死亡威脅
【臺灣周】今年首納資安議程 金管會莊琇媛點名幣安、永豐銀事件 提金融業三大期許
2026-11-04 10:51 / 作者 邱怡瑄
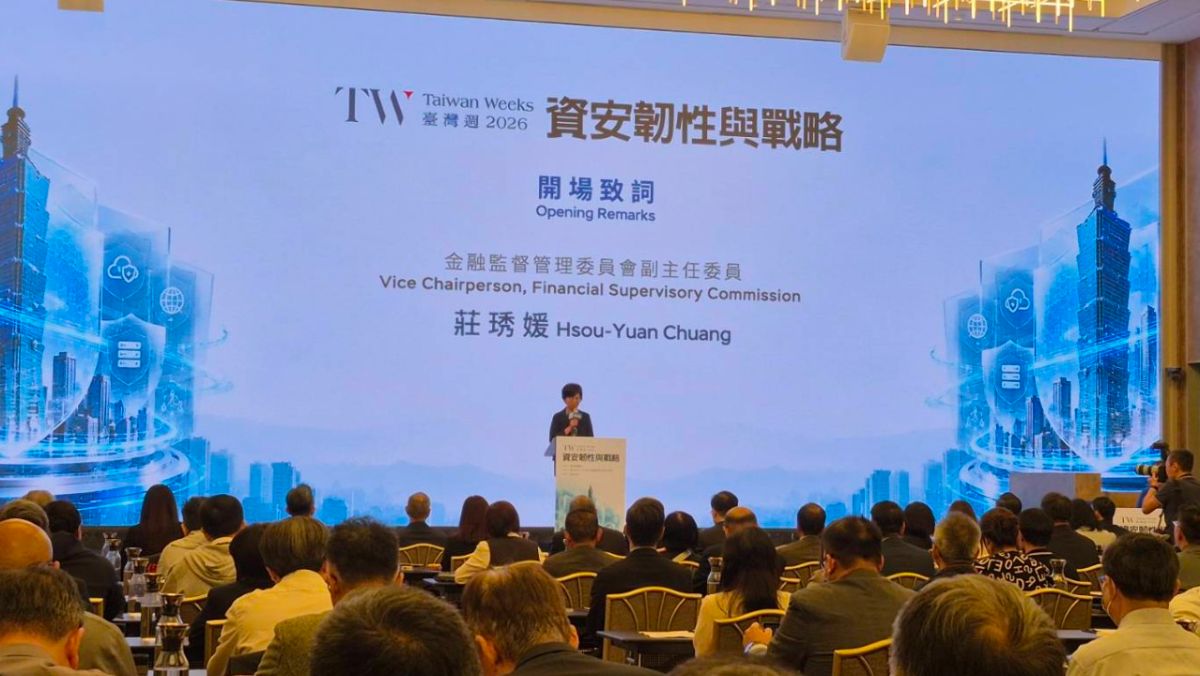
2026臺灣週今日(11/4)於台北漢來大飯店舉辦「資安韌性與戰略」座談會,由金管會副主委莊琇媛致詞開場。邱怡瑄攝
近日多起金融業資安風險事件引發外界關注,今年臺灣週也首度將資安議題列入議程。金管會副主委莊琇媛今日(11/4)表示,資安真正的考驗不在於阻止所有事件發生,而是能否迅速控制、正確判斷,並在最短時間內恢復服務、保障客戶權益,這正是資安韌性的核心。她也對金融機構提出三點期許:將資安提升為董事會與高階管理階層的治理責任、以「假設已遭入侵」的思維檢視防線,以及建立跨機構、跨產業的共同防禦。2026臺灣週於11月3日至11月13日舉行,共舉辦45場系列活動。今日於台北漢來大飯店舉辦「資安韌性與戰略」座談會,以金管會「金融資安韌性發展藍圖」為核心驅動,會議聚焦於落實韌性治理與接軌國際發展,由金管會副主委莊琇媛致詞開場,主題演講及對談講者則有金管會資訊服務處處長林裕泰、英國標準協會東北亞區董事總經理謝君豪、中國信託商業銀行資安長吳佑文、元大人壽保險股份有限公司資安長林承忠,及群益金鼎證券股份有限公司資安長吳允文等人與會。
莊琇媛表示,今年是臺灣週首次將資安議題列入論壇議程。在金融服務高度數位化的今天,資安已不只是資訊部門或特定金融機構的問題,更牽動金融穩定與整體社會信任。她指出,民眾每天使用手機轉帳、行動支付與網路投資等服務,看似簡單快速,但每筆交易背後都需要身分認證、權限控管、系統監控、資料保護與異常偵測等多重機制共同運作,任何一個環節出問題,都可能影響客戶權益,甚至動搖大眾對金融體系的信心。
莊琇媛特別點名近期兩起資安事件。第一起是全球虛擬資產平台幣安(Binance)遭駭。依據幣安公布的初步調查,可能是工程師的筆記型電腦遭入侵,使攻擊者得以進行未經授權的提領,損失初估高達63億。她表示,這起事件提醒外界,攻擊可能從一部電腦、一組權限等任何環節切入,她也提及金管會昨日公告將預告虛擬資產專法9項子法,提醒資安議題不僅攸關傳統金融業,對未來納入正式監管的虛擬資產業者也同樣重要。
第二起事件則是昨日永豐銀行部分客戶的帳戶出現不明款項轉出。莊琇媛說,依銀行後續公開說明,是新網銀交易系統異常所造成,銀行已暫停相關服務,並將款項與手續費退還客戶。她表示,這起事件與外部駭客攻擊性質不一定相同,但反映的核心問題一致:金融機構不只要防範外部攻擊,也必須強化內部從開發管理、上線前測試,以及事件發生後的即時通報與應變等。
她強調,對一般民眾而言,不論異常來自外部攻擊、內部異常或作業流程,只要帳戶出現未經授權的交易就會感到不安,因此不能只關注系統是否被破壞,更要關注金融服務是否安全、交易是否正確,以及客戶權益能否及時獲得保障。
莊琇媛回顧,金管會近年政策思維逐漸從傳統的預防攻擊,擴展到持續營運與韌性治理。她表示,在威脅持續演化、系統高度互聯的時代,沒有任何機構能保證資安事件絕不發生,真正重要的是事件發生時能否持續營運、事後能否迅速復原,避免單一事件演變成系統性風險。
莊琇媛指出,AI正在改寫資安規則。AI可協助金融機構分析大量日誌、辨識異常行為,提升威脅偵測與事件處理效率;但攻擊者也能運用AI大量蒐集資訊、發掘漏洞、產生惡意程式並發動更精準的攻擊。隨著代理式AI逐漸具備自主執行任務的能力,治理問題也從「AI回答了什麼」,轉變為「AI採取了什麼行動」,必須確保AI的每項行動都在明確授權範圍內,且可被驗證與追溯。
談到AI監理,她表示,金管會推動金融業安全導入AI,始終秉持風險導向、比例原則與技術中立的立場,目的不是以監理阻礙創新,而是透過創新建立可信賴的安全護欄,讓金融機構在提升效率與服務品質的同時,也能清楚掌握風險、落實責任。
莊琇媛最後對金融機構提出三點期許:
第一、資安要從資訊部門的工作,提升為董事會與高階管理階層的治理責任。她說,資安風險可能影響客戶權益、營運持續、公司聲譽,甚至金融市場穩定,董事會與高階主管必須清楚掌握機構的關鍵資產、重要服務、風險承受度與復原目標,並配置相應人力與預算。她強調,資安投資不是事後補償的成本,而是維護金融穩定與客戶信任的必要投資。
第二、要以「假設已遭入侵、系統可能發生異常」的思維重新檢視防線。她表示,金融機構不僅要防止攻擊進入,還要建立多層次的偵測、隔離、應變與復原機制,包括最小授權、多因子驗證、特權帳號管理、異常交易監控、備援與復原計畫等,並透過定期測試與重大情境演練確保機制有效。她說,演練的目的不是證明沒有問題,而是及早發現問題,重點也不在流程順利完成,而是檢驗在資訊不完整、時間壓力與跨單位協調的情況下,能否做出正確決策。
第三,要跨越單一機構與單一產業的界限,建立整體金融體系的共同防禦。她指出,今日金融服務已連結銀行、證券、支付業者,未來還包括虛擬資產服務業者、雲端服務商、資訊服務供應商與電信網路,任何一個環節都可能成為整體風險的起點。因此必須持續強化情資分享、事件通報、跨業演練與公私協力,讓資訊不只是「已經發生什麼」,更能轉化為各機構可採取的防禦行動。她說,今日論壇正是實踐這種合作精神的重要平台。
莊琇媛最後表示,資安守護的不只是系統穩定,也不只是營運維繫,真正要守護的是每一位民眾對金融體系的信任。她期待政府與產業攜手,持續強化臺灣金融體系的安全與韌性,讓金融創新走得更遠,也讓社會大眾對金融的信任更加穩固。
最新more>
- 中聯油脂停工衝擊豆粕供應 陳駿季:年底前飼料原料無虞
- 【一文看懂】美期中選舉官方結果恐等1個月 為何這麼久?
- 【快訊】北韓朝日本海發射飛行物 或時隔4天再射彈
- 蔣萬安酸「一次只能做一件事?」 沈伯洋回擊:社子島生活條件困難當然優先解決
- 【臺灣周】今年首納資安議程 金管會莊琇媛點名幣安、永豐銀事件 示警AI已改寫資安規則
- 賣壓不止!台股震幅逾1200點 盤中跌逾750點、摜破4萬3 台積電跌至2265元
- 蔣萬安掃寧夏夜市擠爆?空拍影像曝光!吳崑玉酸:整個團隊被自己騙倒
- 重陽餐會致贈高粱酒涉嫌賄選 基隆蔡姓議員候選人10萬交保
- 顧安生告別式日期曝光 家屬遵循遺願不設靈堂
- 張俊傑爆「藏夾層」10/28偷渡!涉案漁船今基隆外海遭攔 船長押返港偵訊
熱門more>
- 台南「撒錢哥」床頭擺800萬現金離奇亡!死因出爐 曾扔600萬鈔票曬太陽
- 武薩奇破防!沈伯洋提洋流「破圈」關鍵是這2人 謝震武當場走心:不錄了
- 「為玉米濃湯」飆罵麥當勞店員逼鞠躬14次! 彰化媽登門道歉了
- 17歲拿到飛行執照!20歲美女副駕駛空難亡 生前絕望傳訊男友:飛機結冰了
- 允諾5千萬財產全給!台南「撒錢哥」追愛女警官超狂 59年傳奇人生謝幕
- 日本GMO集團被駭後首開謝罪記者會 社長聲淚俱下、坦承2024年就發現漏洞
- 傳輝達要求51%的AI算力須給非中國客戶 中國外交部:希望公平非歧視
- 小水滴快看!「洋」的倒影就是「流」 廣告人吃糖吃出翻轉字巧思
- 楊麗花同框「永遠的娘子」許秀年 《世紀初戀》首周票房破250萬
- 台股11月反彈時間點曝! 程正樺:會有技術性反彈、但行情要走遠不容易