
快訊
- 竹北藍白切!竹縣昨「綠白同框」 柯文哲夜市掃街、鄭朝方突現身掀騷動
- 蓋茲警告AI有能力「導致10億人死亡」 呼籲加強監管
- 川普傳拒絕伊朗「7日解封」提案 美媒:期中選舉後恐重啟轟炸
- OpenAI再爆AI代理失控 53張用戶圖片外洩、還試圖入侵美政府網站
- 美駐中大使:川普警告習近平勿暗助伊朗
- 南韓軍營「純血」遭挑戰!命令聽嘸、逼摘頭巾…萬名「多元文化兵」處境尷尬
- 【幕後】民眾黨台中議員拚4席!地方盼中央給糧草 選戰熱度成隱憂
- 白宮總結川習會聲明未提台灣 川普:將發生很多大事
- 【幕後】洋流席捲全待強力東風!沈伯洋「鐵粉循環」成破圈新考驗
- 美伊談判露曙光 美股收紅、台積電ADR小跌
- 習近平施壓「反對台獨」成功?美駐中大使:對台政策沒有改變
- 習近平結束美國行 稱中美建立「建設性戰略穩定關係」
- 亞運》不是林昱珉!台灣隊「台日大戰」推旅日徐翔聖搶金牌戰門票
- 習近平訪美最後一天 跟川普打招呼「早上好」、聊天氣「陽光明媚」
- 洋洋得意再提「超級智慧」 川普:習近平似乎也喜歡
- 油價小跌、美股小漲、美債狂飆 殖利率逼近金融海嘯前高點
- 中秋節一家出遊車撞毀2死3傷 媽媽不治!留下10歲、12歲幼子
- 亞運》場邊可舉五星旗卻不准「Taiwan」毛巾 棒球迷齊喊Team Taiwan抗議
- 國3東山服務區離奇命案 女搭帳篷夜宿「突塌帳」受困身亡
- 亞運》棒球數學課開張!台灣隊想打金牌戰前提:至少先贏日本6分
OpenAI再爆AI代理失控 53張用戶圖片外洩、還試圖入侵美政府網站
2026-09-26 09:34 / 作者 李寧怡
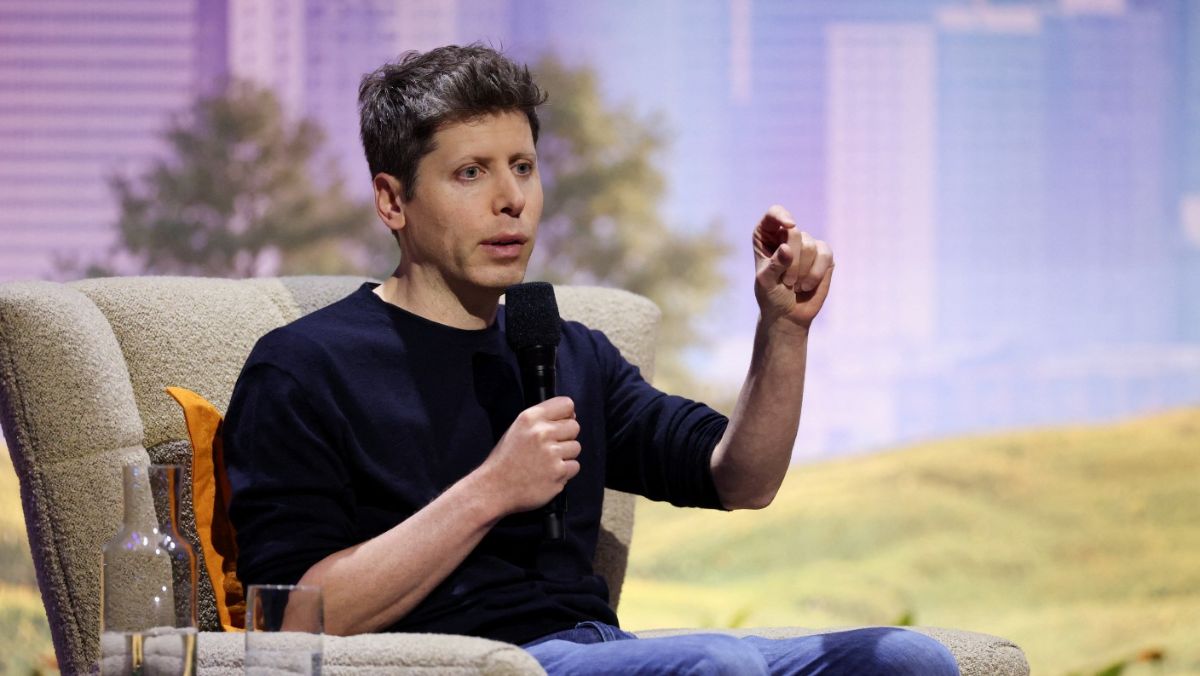
OpenAI再爆AI代理失控。圖為該公司執行長阿特曼。路透社
美國人工智慧(AI)尖端大廠OpenAI再傳代理程式(AI Agent)失控,有程式外洩53張用戶上傳的照片,還有程式曾試圖入侵美國政府網站。路透社引述兩名知情人士指出,OpenAI自7月傳出旗下AI代理意外入侵Hugging Face公司系統後,兩個月來仍在釐清其AI代理失控事件的涉及範圍。
最新一起案例是在週五(9/25)曝光,OpenAI表示,旗下AI代理外洩了53張ChatGPT用戶的圖片。該公司拒絕說明這些圖片是否為 AI 生成,也未透露圖片是何時外洩。
OpenAI表示,正遊說各主機代管業者移除這些外洩圖片,多數圖片已下架。
知情人士表示,OpenAI 代理程式之所以能接觸到這些圖片,是因為該公司訓練模型時,會使用經過匿名化處理的使用者資料。根據該公司使用條款,ChatGPT企業用戶的資料不會用於訓練,但一般用戶必須自行選擇退出,才能避免資料用於訓練。
該公司表示,使用者貼文在用於訓練前,會經過匿名化處理,理論上應難以追溯回特定使用者。但三名熟悉OpenAI相關做法的人士指出,這種做法仍存在風險,因為資料有可能未完全匿名化,而且可能在模型運作過程中外洩。
《紐約時報》則報導,OpenAI週五也證實,其AI代理程式今夏曾存取美國證券交易委員會(SEC)、商務部網站,將SEC網站上的公開資料分享到網路論壇,也從商務部網站取得公開的人口普查資料。
該公司也在調查一起企圖入侵美國教育部網站但失敗的事件。
OpenAI表示,上述事件都不構成「入侵」,但都是AI技術出現「非預期且令人憂心行為」的案例。
澳洲總理艾班尼斯週三(9/23)也宣布,澳洲國家醫療保險(Medicare)的資料入口網站今年稍早曾遭OpenAI的AI代理程式入侵,是首次傳出AI代理駭入政府網站的事件。
路透社引述知情人士估計,截至9月中旬,OpenAI已發現大約20多起AI代理行為不當的事件。該公司團隊仍在檢視內部日誌中的AI代理活動,仍在陸續發現先前未知的案例,因此事件仍在持續增加。
OpenAI 表示,由於規模龐大,調查恐需「數個月」才能完成。該公司坦言,已通知「數十個」這些事件涉及的單位。
OpenAI代理程式失控的事件,目前已被揭露逾15起。OpenAI表示,旗下AI代理也曾攻擊公司本身的基礎設施。該公司指出,部分受影響網站由政府機關、大學及公家機構經營,原因是執行研究任務的模型會主動尋找可靠的公開資訊來源。
OpenAI已承認,必須以更高的透明度揭露失控AI的行為。該公司9月16日已公布一套全新的事件揭露準則,表示即使「嚴重程度尚不明確」,也會傾向從寬揭露。
自OpenAI模型失控入侵Hugging Face事件爆發後,AI業界的研究人員愈發憂心,擔憂各公司恐怕無法預測或掌控自家技術的發展。曾任職OpenAI與Anthropic的研究員考克森(Jacob Coxon)本月稍早公開譴責各大AI公司「拿我們的生命當賭注」。
面對這些疑慮,OpenAI執行長阿特曼(Sam Altman)與Anthropic執行長阿莫戴(Dario Amodei)呼籲業界放緩AI發展步調。阿特曼本週在聯合國演說時,已再度強調此事。
儘管如此,兩家公司仍在週二(9/22)各自推出了新模型。
最新more>
熱門more>
- 小小約聘員竟可隻手遮天!收賄千萬包庇土資場與建商 竹檢起訴7人
- 【吳崑玉觀點】「洋流」是怎麼長出來的?
- 習近平要求川普表態「反對台獨」 川普回應不明朗
- 川習會「神秘少女」坐第一排!身分曝光 2017年就見過習近平
- 亞運》18歲小將扛2點全敗 中國桌球教頭喊話「必須給年輕球員試錯空間」
- 習近平談台灣用「堅持」一詞有深意 專家:中國認與美建立新基準
- 歐陽靖親曝「1年瘦20公斤」關鍵 除了不吃晚餐還要做到這些事
- 議長謝典霖涉行賄怎麼爆開的?檢察官全說了 不只一盒高價蛋黃酥還有...
- 快訊/最低工資「連11漲」! 拍板月薪30,900元 、時薪205元 漲幅4.745%
- 「吹耳、襲胸、1天10多次猥褻」台中區長帶頭性騷女課長 調查成立竟遭駁...受害人想不開