
快訊
- 尋求連任涉每戶5000元賄選 觀音區里長候選人15萬交保
- 高階載板帶旺玻纖布需求 玻璃纖維全年產值將超過313億元並創新高
- BTS演唱會阿米訂房竟遭騙退!旅館空房「轉手漲價6倍」下場曝光
- 「黃埔軍校同學會」屬統戰組織!梁文傑:台灣在世將領無一人念「黃埔軍校」
- 義隆電Q3獲利暴減八成 EPS 0.58元 明年拚AI放量 筆電業務回溫
- 議員科長爆集體包庇貪腐 基隆地檢署起訴曾紀嚴等9人
- 黃之鋒再遭重判10年 陸委會:強烈譴責中國與港府羅織罪名
- 減稅利多再添一項!明年遺贈稅免稅門檻上調至1492萬元、贈與稅273萬元
- 大立光10月一增一降11月動能下滑 外資狠砍218億股價高點回檔達三成
- 聯電10月營收年增18%!連3月突破250億元 股價卻摜破百元大關
- 經濟部A +計畫通過3案 鈺祥企業投資1.15億元 藥華藥6400萬元
- 分析:川普期中選舉慘敗 亞洲美國盟友迎來貿易問題轉機、但仍謹慎應對
- 認了砸30萬閃兵!「王子」出庭驚曝掮客另有其人 法官傻眼:同行還有誰?
- 分析:川普黨人期中選舉潰敗 中國依舊預期以川習關係穩定中美關係
- 【更新】巧妙跳船掩人耳目!張俊傑搭「滿瑞富6號」偷渡 7涉案船員船東今送複訊
- 台股血崩、融資趕底再砍千點!證交所也端「基本麵」信心喊話:台股穩健具韌性
- 拚拔樁!沈伯洋拜會請益陳健治:尋求市府、議會溝通之道
- 投資台灣再添3案 日月光砸1237億元擴充高階封測產能
- 鴻海月營收站穩兆元了!10月雙升AI續揚 Q4旺季符合預期
- 肯定海巡署執行「國安、治安、平安」三安任務 卓揆勉勵守護國家主權與安全
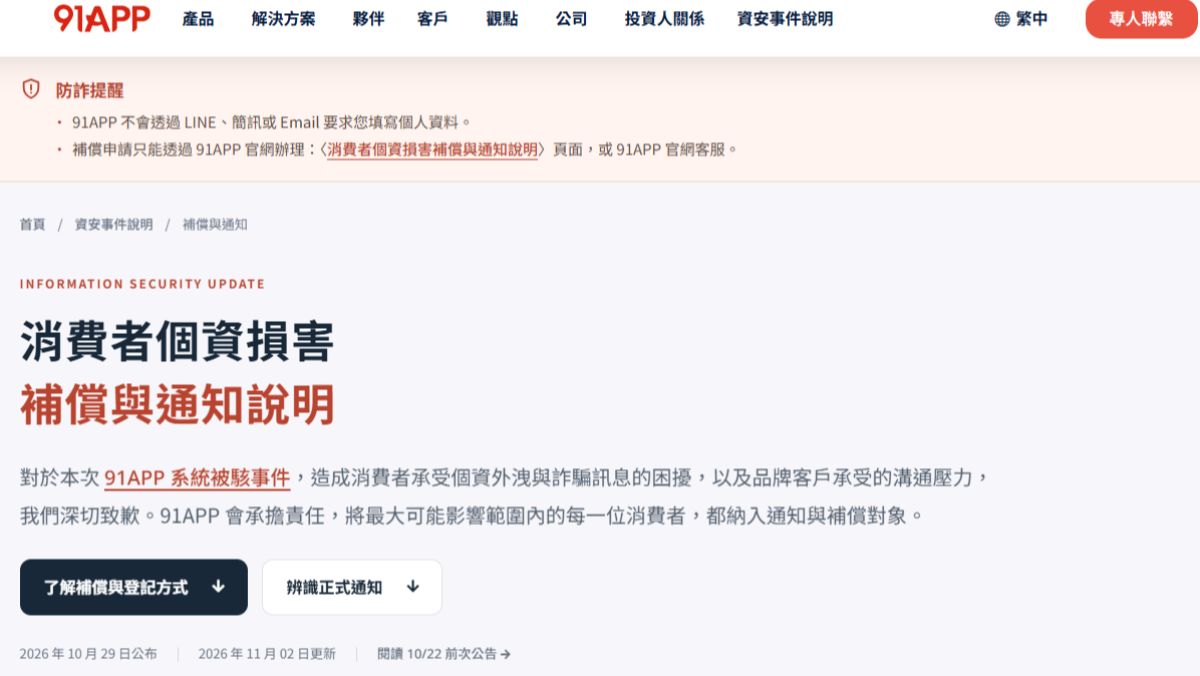
91APP遭駭客入侵!480萬人個資恐外洩 補償用Google表單再惹眾怒
2026-11-05 16:20 / 作者 陳怡穎
91APP爆發資安事件,480萬人個資恐遭洩。翻攝自官網
電商雲端服務商91APP爆發重大資安事件,旗下訂單資料庫遭駭客入侵,估有1329個合作品牌、479萬8255名消費者遭波及。雖然業者承諾負起責任並推出補償方案,未料申請管道卻採用Google表單,一度還出現無權限填寫的問題,再度引發消費者不滿。91APP表示,旗下Commerce Cloud系統其中一座訂單資料庫遭受ARTEX AI Agent自動化攻擊,導致消費者個資遭非法取用,已於10月14日阻斷入侵,並通報數位發展部。根據調查,受影響範圍涵蓋1329個品牌、共479萬8255名消費者。
業者指出,若民眾曾於2025年4月4日至2026年10月14日期間,透過使用91APP系統的品牌官網或App下單,可能受影響的資料包括姓名、電話號碼、配送地址、電子郵件及訂單紀錄。不過,信用卡資訊與會員登入密碼並未受到影響,若訂單選擇超商取貨,則不包含配送地址。
受影響品牌涵蓋多家知名業者,包括全家行動購、無印良品、寶雅、康是美、adidas、PUMA、UNDER ARMOUR、The North Face、Timberland及日藥本舖等。其中,全家便利商店證實旗下行動購部分會員資料被擷取,目前對營運及財務沒有重大影響,若後續有消費者受害求償,將向91APP追究責任。
無印良品台灣也確認約18萬名會員受到影響,已透過電子郵件或簡訊完成通知,並強調信用卡、會員密碼及實體門市資料均安全。
面對個資外洩事件,91APP表示將承擔責任,不論消費者是否因此蒙受財產損失,都會提供補償。假如消費者已經產生財產損失,須填寫官方提供的申請表單,並檢附受影響品牌名稱或官網連結、訂單編號、報案單據與案號,以及詐騙電話、LINE ID、通話紀錄、轉帳明細或對話紀錄等相關資料。
至於個資受到影響、但沒有財產損失的消費者,則可於2027年2月1日23時59分前提出申請,適用訂單為2025年4月4日至2026年10月14日期間成立的線上訂單,完成線上申請後,官方將另行寄信通知補償內容及相關作法。
不過,補償措施推出後再度引發爭議。有網友發現,91APP竟使用Google表單作為補償申請管道,且在點擊連結後出現「你沒有與表單擁有者共用文件的權限,因此無法回覆」的訊息,讓消費者相當傻眼。部分民眾即使依照客服指示提供姓名、電話及電子郵件,仍無法順利進入表單完成申請。
對此,91APP緊急修復表單共用權限並調整收件系統,目前已可正常填寫申請。不過,資安專家也提醒,無論透過官方電子郵件或客服登記,業者都不會要求消費者提供銀行帳號、信用卡卡號及安全碼,更不會要求操作網路銀行或ATM進行驗證,若遇到要求提供金融資訊的情況,應先向165反詐騙專線求證。
更多太報報導
- 中籤者哭了!尖點現增股跌停 股票還沒入帳先賠4.75萬
- 10年前遭中國換角!《大學生了沒》陳艾琳公開挺沈伯洋:不該因害怕放棄信念
- 沈伯洋現身LINE總部掀暴動!員工搶合照 曝他私下竟是「莎莉鐵粉」
- 「老車救星」捲詐保風暴!網紅「矮豆」百萬交保 涉勾結父母詐13家保險
- 台北2克香鬆PK台南一整包!網酸蔣萬安:怎麼有勇氣說黃偉哲跟進他?
- 賈永婕披彩虹旗遭酸「不是私人披風」 告狀康永哥!釣出本人神回覆
- 不只永豐銀遭攻擊!王品集團購物網站委外廠商也爆資安異常 官網急貼「反詐叮嚀」
- 永豐銀遭盜轉4176萬全進「他」帳戶 駭客幹的!目的曝光...不是錢
- 張俊傑偷渡出境 曾遁入夜市、穿梭山區!管碧玲曝追緝時間差:最長拉到整整兩週
- 美私人飛機「恐怖俯衝」墜毀9死 億萬富豪一家4口滅門「貼文詭談墜機」網全嚇壞
最新more>
- 沈伯洋拜會陳健治逾1小時 陳笑稱:歷任北市長候選人來看我都歡迎
- 力拚再當4年台北市長 蔣萬安今宣布11/14安心大遊行兩路會師北市府
- 尋求連任涉每戶5000元賄選 觀音區里長候選人15萬交保
- 「港湖不能輸!」沈伯洋開放車掃1.4萬人認領 缺人路段曝光
- 高階載板帶旺玻纖布需求 玻璃纖維全年產值將超過313億元並創新高
- 【遠傳法說】第三季營收創歷年同期新高 每股盈餘1.02元季減8%
- BTS演唱會阿米訂房竟遭騙退!旅館空房「轉手漲價6倍」下場曝光
- 柯志恩「破圈」上呂捷節目!被問「屏東香蕉」突脫口:好家在有蔣萬安的甘蔗
- 批沈伯洋「猜」北市兒虐最嚴重是累犯 蔣萬安:過去是猜的還是掰的?
- 「各隊都想辦法拖慢柯瑞」勇士主帥想起與「籃球之神」並肩作戰的感覺
熱門more>
- 17歲拿到飛行執照!20歲美女副駕駛空難亡 生前絕望傳訊男友:飛機結冰了
- 武薩奇破防!沈伯洋提洋流「破圈」關鍵是這2人 謝震武當場走心:不錄了
- 台南「撒錢哥」床頭擺800萬現金離奇亡!死因出爐 曾扔600萬鈔票曬太陽
- 傳輝達要求51%的AI算力須給非中國客戶 中國外交部:希望公平非歧視
- 陳意涵瞞孕5個月拍打戲 疫情停拍才鬆口:我去生小孩
- 被動台股ETF縮水逾200億元 3檔人氣台股ETF逆勢向上
- 張俊傑爆「藏夾層」10/28偷渡!涉案2艘漁船遭攔扣返港 船長說法曝光
- 張鳳書睽違21年回鍋熱擁江宏恩 抖出《飛龍在天》「頂半套古裝吃牛排」
- 小水滴快看!「洋」的倒影就是「流」 廣告人吃糖吃出翻轉字巧思
- 「為玉米濃湯」飆罵麥當勞店員逼鞠躬14次! 彰化媽登門道歉了