
快訊
- 白宮:梅蘭妮亞直接與俄烏斡旋、促成烏南城鎮局部停火疏散居民 10/29生效
- 市場情緒對科技股及戰爭仍感不安 美股開盤下跌、西德州原油又破百美元
- 台女遊日30小時疑遭同團女殺害 日警:犯嫌手腕有傷、疑曾自殘
- 2巴人朝以色列檢查哨開槍遭擊斃、2以軍亡 納坦雅胡下令關閉約旦河西岸
- 致敬沈伯洋政策島 砍樹、老鼠都來了!最兇國文老師打造「蔣萬安政績島」
- 金鐘61頒獎典禮史上最曲折 連2天撞薔琵颱風順延25、26日
- 影響選舉成敗?紐時:台灣縣市首長宣布放颱風假、選舉年增加31%
- 薔琵颱風太猛 北捷文湖線18:00起停駛
- 患者的希望!結合免疫藥物與個人化癌症疫苗 試驗顯著降低皮膚癌風險
- 失業率中止連三升!9月降至3.36% 非典型工作者創14年新低
- 涉花蓮鳳林光電弊案 泓德能源董總羈押禁見 公司宣布董事鄭涵、資深協理吳俊儀代理
- 9月批發業營收1.9兆餘元創歷年單月新高 扼腕未能突破「2兆大關」
- 南韓正式向北韓提議舉行軍事會談 討論軍事分界線問題
- AI退燒?9月工業生產指數140.76表現遜預期 年增19.17% 連31紅
- 台股中小、科技基金 今年績效暴衝9成旺
- 日本資安堪憂 政府機構「數位廳」逾1.3萬筆民眾個資外洩
- 台女遭割喉慘死河口湖飯店!同團犯嫌認:與死者旅行中熟絡 凶殺4大謎團速解
- 違反南韓「重複上市」禁令 SK海力士放棄子公司在美IPO計畫
- 【更新有片】西藏7.0強震死傷人數增 地面出現大於手掌裂縫
- 平壤已讀不回!專家:今年出現「川金會」機率僅有10%
日本外匯交易網路服務商遇駭 客戶帳戶已出現不正常交易
2026-10-22 20:02 / 作者 陳家齊
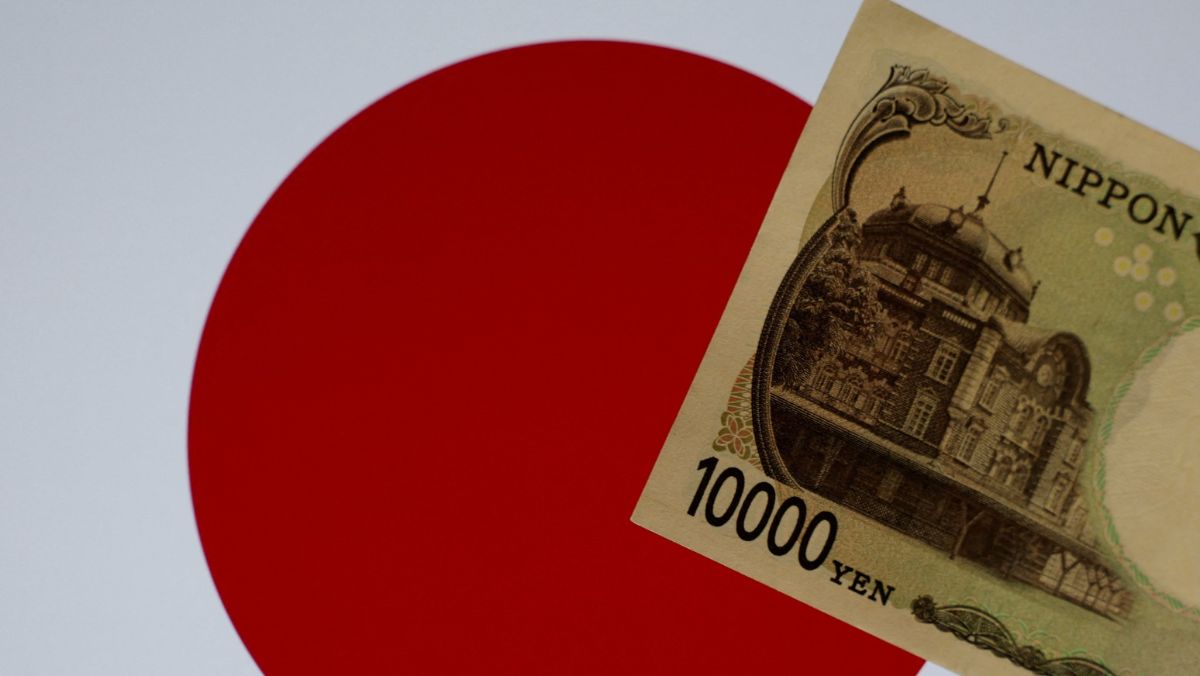
日圓鈔票示意圖。路透社
日本GMO網路集團週四(22日)宣布,已經確認旗下用於外匯交易的Onamae.com雲端服務遭爆駭客攻擊,資料外洩,並有客戶帳號已經發生不正常交易。遭到入侵的Onamae.com是所謂的虛擬專用伺服器(VPS),讓交易外匯的人安裝在自己電腦上,建立專用連線,進行24小時的全自動交易。
被入侵的VPS數量可能多達2萬6739個,潛在受害範疇為「伺服器內儲存的所有資訊」,也就是客戶透過這個虛擬連線,使用其他券商、交易商時的登入密碼與帳號,可能已經外洩。
儘管GMO特地強調,該公司的VPS沒有儲存信用卡等付款資料,但是用戶的金融網路帳戶外洩已是嚴重的問題。GMO承認已接獲多起「交易帳戶遭到第三方進行未授權下單交易」的通報報告。
要防止進一步受害,GMO呼籲所有Onamae.com的用戶更改自己的金融帳戶密碼。
先前,GMO網路集團於週三(21日)曾宣布,在週二(20日)檢測到部分使用者的VPS虛擬伺服器中「被植入未經授權的第三方惡意程式」。當時評估伺服器內保管的資訊恐遭瀏覽,因此暫停了所有Onamae.com的VPS功能運作,當時還聲稱「尚未確認被瀏覽的資訊遭惡意利用」。
然而到隔天的週四,官方進一步發表調查結果,證實外流資料已經遭到惡意使用,出現客戶帳戶有非授權交易的問題。
這起事件凸顯出日本當前幾乎每天都出現嚴重駭客網攻事件,日本民眾各種網路服務個資可能已經完全「裸奔」的狀況。一般外洩個資通常僅限於姓名、電郵、住址、電話等資料,但這種涉及金融交易的極敏感個資案件已經愈來愈多。
本週稍早,日本岩井Cosmo證券已經承認,其網路遇駭後,有7個金融帳戶發生未授權交易,其中5個已經完成交易。
最新more>
- 白宮:梅蘭妮亞直接與俄烏斡旋、促成烏南城鎮局部停火疏散居民 10/29生效
- 市場情緒對科技股及戰爭仍感不安 美股開盤下跌、西德州原油又破百美元
- 三貂角吹14級風!薔琵在宜蘭近海龜速打轉 影響時間恐延長
- 台女遊日30小時疑遭同團女殺害 日警:犯嫌手腕有傷、疑曾自殘
- 薔琵來亂!台積電運動會喊卡「每人發3萬」 比去年多5千元
- 明天搭高鐵注意!全線照常營運 若風雨達標恐採降速行駛
- 薔琵颱風在台北釀577件災情、6人受傷 蔣萬安:今晚至明晨非必要不要外出
- 2巴人朝以色列檢查哨開槍遭擊斃、2以軍亡 納坦雅胡下令關閉約旦河西岸
- 蔣萬安砍樹政績島不夠看!墜落、廚餘、撿到槍…36萬人爭睹「台中恐怖島」
- 全台停電戶數突破14.6萬!台電啟動跨區支援 復電率已近84%
熱門more>
- 台女命喪河口湖飯店!驚爆是網紅 詭異巧合「9月高鐵落軌爬出、6月堵鄭方形吸258萬觀看」
- 「武薩奇」是什麼?謝震武訪蔣萬安前求饒「不要再請武薩奇出來了」 迷因由來、事件一次看懂
- 台女遭割喉慘死河口湖飯店!同團犯嫌認:與死者旅行中熟絡 凶殺4大謎團速解
- 孫芸芸姊自曝接受腎臟移植980天!大方曬腹部疤痕:生命如此美好的見證
- 劉若英不知石頭退團傳聞揭後台私密對話 曝秦漢99%不能去金鐘典禮
- 河口湖台女命案震撼內幕!為何入房、哪裡買刀?涉案女全說了
- 中共買凶造假車禍影片曝光 脫口秀演員黃逸豪譏習近平遭跨境鎮壓
- 白鹿被迫當冤大頭!曼谷見面會取消她賠旅費 「藝人赴泰離奇失蹤」內幕曝
- 好大的權力!WSJ:馬斯克下令降速烏克蘭「星盾」
- 搶「航海王」遺產出狠招!張榮發基金會加告子女喊「遺囑無效」 法官10分鐘化解